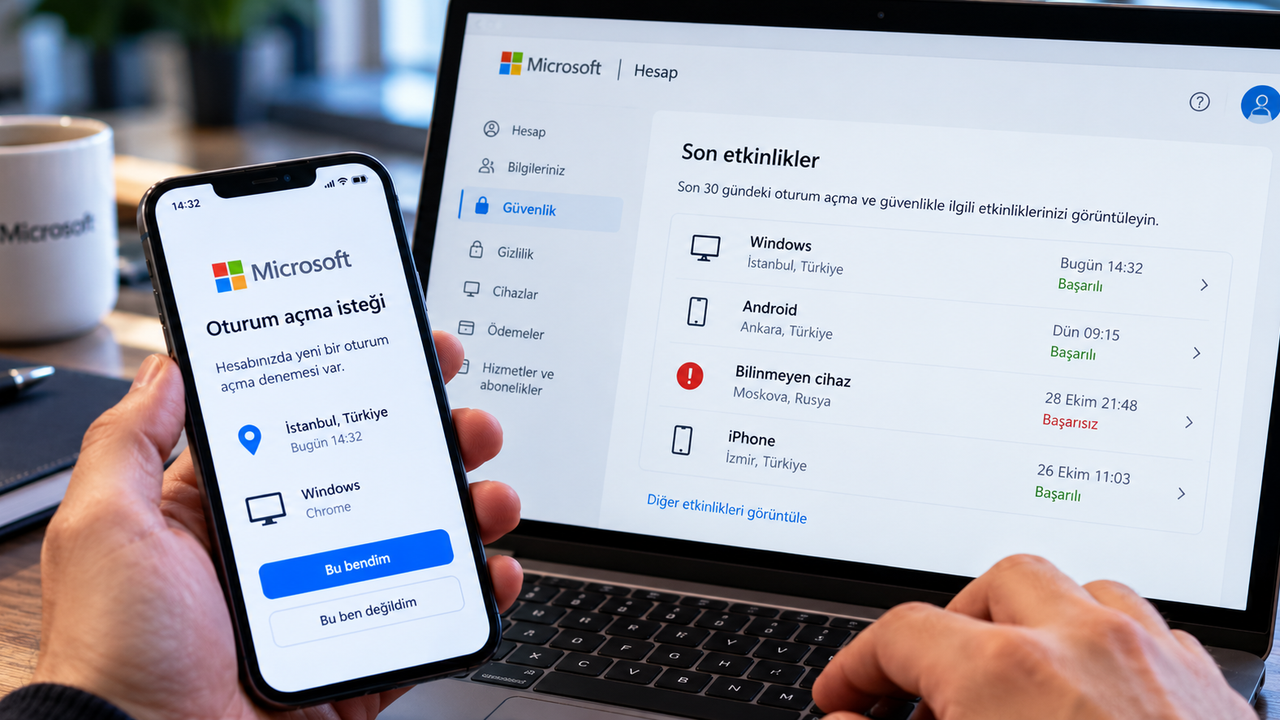
Microsoft hesabında tanınmayan cihazlardan yapılan girişler, farklı ülkelerden gelen oturum açma denemeleri ve başarısız parola girişleri hesap güvenliği kayıtlarından incelenebiliyor. Outlook, Hotmail ve diğer kişisel Microsoft hesaplarında son 30 günlük etkinlik geçmişi üzerinden IP adresi, konum, cihaz bilgisi ve giriş sonucu kontrol edilebiliyor.
Microsoft hesabına farklı bir cihazdan veya alışılmadık bir konumdan giriş yapılması, güvenlik sistemleri tarafından olağan dışı etkinlik olarak değerlendirilebiliyor. Kullanıcılara e-posta ya da SMS yoluyla gönderilen uyarılar, hesabın başka kişiler tarafından kullanılmaya çalışıldığı şüphesini oluşturabiliyor. Ancak her farklı konum bildirimi yetkisiz erişim anlamına gelmiyor. Microsoft'un hesap güvenliği sayfasında oturum açma tarihi, IP adresi, cihaz türü ve giriş sonucuna ilişkin kayıtlar görüntülenerek şüpheli hareketler incelenebiliyor.
Microsoft hesabında son etkinlikler ve oturum açma geçmişi
Microsoft hesabının son etkinliklerini kontrol etmek için account.live.com/Activity adresi kullanılabiliyor. Kullanıcılar bu sayfaya Microsoft hesaplarıyla giriş yaparak son 30 gün içerisinde kaydedilen önemli hesap hareketlerini inceleyebiliyor. Güvenlik panosundaki Etkinlikleri incele seçeneği de aynı kayıtların görüntülenmesini sağlıyor.
Son etkinlikler bölümünde oturum açma girişimleri, başarılı girişler ve hesap güvenliğiyle ilgili değişiklikler bulunabiliyor. Microsoft, hesapta gerçekleşen bütün işlemleri ayrı ayrı listelemek yerine güvenliği etkileyebilecek önemli etkinlikleri gösteriyor. Aynı cihazdan ve aynı konumdan kısa aralıklarla yapılan işlemlerin yalnızca ilk kaydı görüntülenebiliyor.
Microsoft şüpheli oturum açma kaydında IP adresi ve konum kontrolü
Microsoft'un etkinlik geçmişinde yer alan oturum açma kayıtları genişletildiğinde girişin gerçekleştirildiği IP adresi ve yaklaşık konum bilgileri incelenebiliyor. Ayrıca cihazın işletim sistemi, kullanılan internet tarayıcısı ve varsa uygulama türü görüntülenebiliyor. Bu bilgiler, kullanıcının kendi cihazlarından gerçekleştirdiği işlemlerle karşılaştırılabiliyor.
Konum bilgisinin farklı bir şehir veya ülke göstermesi tek başına hesap ihlali anlamına gelmiyor. Mobil operatörlerin internet trafiğini farklı bölgeler üzerinden yönlendirmesi, konumun gerçekte bulunulan yerden farklı görünmesine neden olabiliyor. VPN kullanımı ve seyahat sırasında gerçekleştirilen oturum açma işlemleri de güvenlik sistemlerinin alışılmadık etkinlik algılamasına yol açabiliyor.
Outlook ve Hotmail hesaplarında başarısız giriş denemeleri
Outlook ve Hotmail kullanıcıları, kişisel Microsoft hesaplarının son etkinlikler sayfasından başarısız giriş denemelerini kontrol edebiliyor. Hesap kayıtlarında yanlış parola kullanılarak yapılan oturum açma girişimleri ve Microsoft tarafından engellenen işlemler bulunabiliyor. Girişin başarılı veya başarısız olması, olayın değerlendirilmesinde önemli bir ayrım oluşturuyor.
Başarısız oturum açma kaydı, giriş girişiminin tamamlanamadığını gösteriyor. Buna karşılık kullanıcının tanımadığı bir cihazdan gerçekleşen başarılı oturum açma, hesap güvenliği açısından ayrıca incelenmesi gereken bir durum oluşturuyor. Özellikle kullanıcı tarafından yapılmayan parola değişiklikleri, profil güncellemeleri veya uygulama erişim izinleri güvenlik kayıtlarında kontrol edilebiliyor.
Microsoft olağan dışı etkinlik uyarısı ve Bu ben değildim seçeneği
Microsoft, tanınmayan cihazlardan veya konumlardan yapılan bazı girişleri olağan dışı etkinlik olarak işaretleyebiliyor. Bu kayıtlar son etkinlikler sayfasında ayrı bir bölümde görüntülenebiliyor. Kullanıcılar ilgili etkinliği genişleterek Bu bendim veya Bu ben değildim seçenekleriyle giriş hakkında bildirim yapabiliyor.
Kullanıcının kendisine ait olmayan bir işlem için Bu ben değildim seçeneğini işaretlemesi, hesabı korumaya yönelik güvenlik adımlarını başlatıyor. Bu süreçte parola değiştirilmesi ve güvenlik bilgilerinin güncellenmesi istenebiliyor. Normal son etkinlikler bölümündeki şüpheli işlemlerde ise Hesabınızı güvenli hale getirin seçeneği kullanılabiliyor.
Microsoft güvenlik uyarısı e-postası gerçek mi?
Microsoft hesabına ilişkin olağan dışı giriş bildirimleri e-posta veya SMS üzerinden gönderilebiliyor. Ancak hesap güvenliği uyarılarını taklit eden sahte mesajlar da kullanıcıları farklı internet sitelerine yönlendirebiliyor. Bu nedenle gelen bildirimin içindeki bağlantıya tıklamak yerine Microsoft'un resmî hesap güvenliği sayfasına doğrudan giriş yapılabiliyor.
Microsoft, hesap güvenliği bildirimlerinde [email protected] adresini kullandığını belirtiyor. Bununla birlikte e-postada görünen gönderen adı veya adresi tek başına güvenilirlik kanıtı oluşturmuyor. Bildirimde belirtilen girişin gerçek olup olmadığı, Microsoft hesabının son etkinlikler sayfasından karşılaştırılabiliyor.
Microsoft hesabında şifre değiştirme ve iki aşamalı doğrulama
Şüpheli bir oturum açma kaydı tespit edildiğinde Microsoft hesabının güvenlik ayarları üzerinden parola değişikliği yapılabiliyor. Kullanıcılar account.microsoft.com/security adresinden hesap güvenliği bölümüne erişebiliyor. Burada parola, güvenlik iletişim bilgileri ve oturum açma yöntemleri yönetilebiliyor.
İki aşamalı doğrulama, hesap girişlerinde parolaya ek bir kimlik doğrulama yöntemi kullanılmasını sağlıyor. Microsoft Authenticator uygulaması da desteklenen hesaplarda oturum açma işlemlerini onaylamak için kullanılabiliyor. Güvenlik bilgilerinde tanınmayan telefon numarası veya e-posta adresi bulunması durumunda bu kayıtların incelenmesi gerekiyor.
Microsoft hesabında tüm cihazlardan oturum kapatma
Microsoft hesabına başka bir kişinin erişmiş olabileceğinden şüphelenildiğinde aktif oturumların sonlandırılması için güvenlik panelindeki seçenekler kullanılabiliyor. Gelişmiş güvenlik seçenekleri bölümünde bulunan Her yerde oturumu kapat işlemi, hesabın farklı cihazlardaki oturumlarının kapatılmasını sağlıyor.
Microsoft'un açıklamasına göre bu işlem, Xbox konsolları hariç olmak üzere hesabın kullanıldığı tarayıcı ve uygulamalardaki oturumları 24 saat içerisinde sonlandırabiliyor. İşlemin tamamlanması anlık olmayabiliyor. Bu nedenle oturum kapatma seçeneğiyle birlikte parola ve güvenlik bilgileri de kontrol edilebiliyor.
Microsoft hesabına verilen uygulama izinlerinin kontrolü
Son etkinlikler sayfasında yalnızca oturum açma kayıtları değil, üçüncü taraf uygulamalara verilen bazı erişim izinleri de görüntülenebiliyor. Bir uygulamanın Microsoft hesabına erişmesine izin verilmesi, güvenlik geçmişinde ayrı bir etkinlik olarak yer alabiliyor. Kullanıcının tanımadığı bir uygulamaya izin verilmiş olması, hesap erişimlerinin incelenmesini gerektirebiliyor.
Microsoft hesabının gizlilik ve güvenlik ayarları üzerinden bağlantılı uygulamaların erişim durumları kontrol edilebiliyor. Kullanılmayan veya tanınmayan uygulamaların yetkileri, ilgili hesap yönetim seçeneklerinden kaldırılabiliyor. Böylece yalnızca parola girişleri değil, uygulamalar üzerinden verilen hesap erişimleri de değerlendirilmiş oluyor.
İş ve okul Microsoft hesaplarında oturum açma kayıtları
Kurumsal Microsoft hesaplarında oturum açma geçmişinin görüntülenmesi, kişisel Outlook ve Hotmail hesaplarından farklı bir sistem üzerinden gerçekleştiriliyor. Microsoft Entra altyapısını kullanan iş ve okul hesaplarında mysignins.microsoft.com adresi üzerinden giriş etkinlikleri incelenebiliyor. Kullanıcılar burada oturum açma kayıtlarını konum, uygulama, işletim sistemi ve giriş sonucu gibi bilgilere göre değerlendirebiliyor.
Tanınmayan başarılı oturum açma işlemleri tespit edildiğinde parola değişikliği ve güvenlik bilgilerinin güncellenmesi gerçekleştirilebiliyor. Kurumsal hesaplarda güvenlik ilkeleri ve oturum yönetimi kuruluş yöneticileri tarafından da belirlenebiliyor. Bu nedenle bazı işlemlerde kurumun bilgi teknolojileri biriminin desteği gerekebiliyor.
Microsoft hesabına giriş yapılamıyorsa hesap kurtarma işlemi
Şüpheli etkinlik sonrasında Microsoft hesabına erişim sağlanamaması durumunda parola sıfırlama ve hesap kurtarma seçenekleri kullanılabiliyor. Hesabın güvenlik bilgileri değiştirilmişse veya Microsoft tarafından geçici olarak kilitlenmişse kullanıcıdan ek kimlik doğrulama istenebiliyor. Hesap kurtarma işlemleri, giriş sırasında görüntülenen resmî yönlendirmeler üzerinden gerçekleştiriliyor.
Kullanıcıların hesaplarına yeniden erişim sağladıktan sonra son etkinlikler bölümünü incelemesi, parola değişikliklerini kontrol etmesi ve güvenlik iletişim bilgilerini gözden geçirmesi gerekiyor. Özellikle tanınmayan başarılı girişler ve kullanıcı tarafından yapılmayan hesap değişiklikleri, güvenlik geçmişindeki önemli kayıtlar arasında bulunuyor.