Kafe, otel, havalimanı ve alışveriş merkezlerinde kullanılan ortak Wi-Fi ağları, sahte bağlantı noktaları üzerinden gerçekleştirilen dolandırıcılık girişimlerinde kullanılabiliyor. Gerçek kablosuz ağı taklit eden bağlantılar, kullanıcıları sahte giriş ekranlarına yönlendirebiliyor. Ağ adı, bağlantı güvenliği ve işletmenin resmî erişim bilgileri kontrol edilerek sahte Wi-Fi ağları ayırt edilebiliyor.
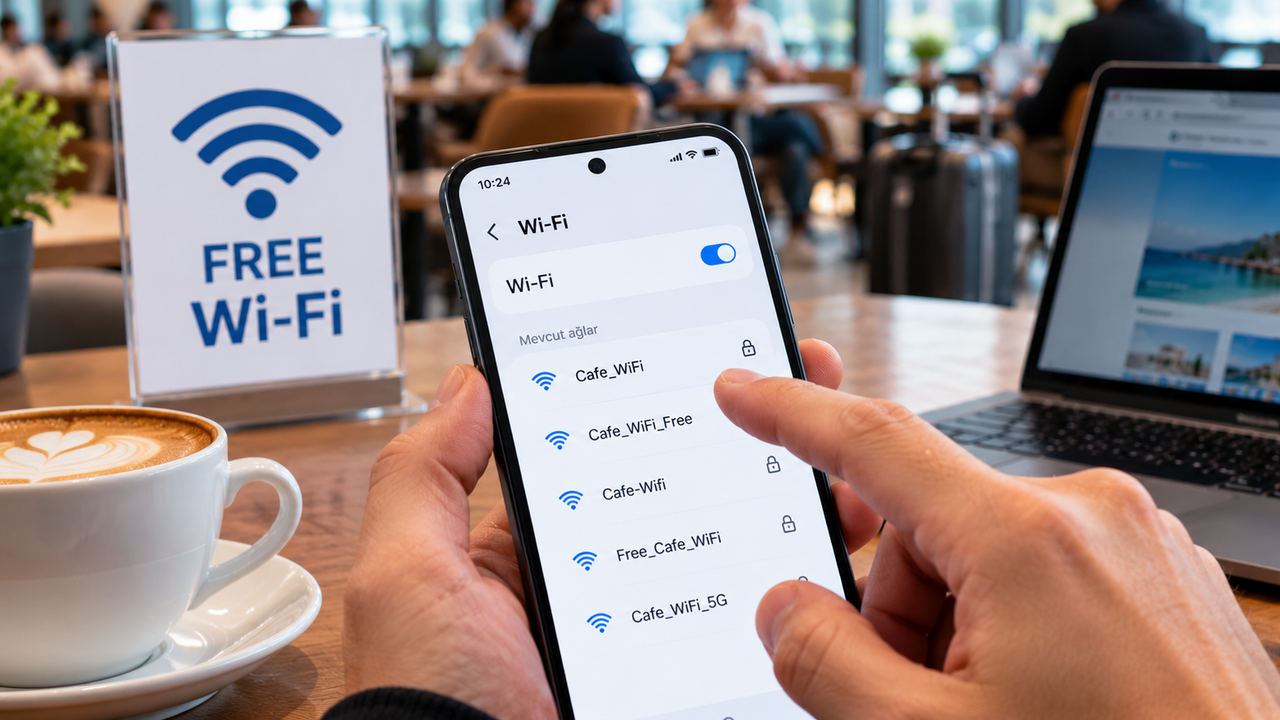
Ücretsiz internet hizmeti sunan işletmelerde ortak Wi-Fi ağına bağlanmak isteyen kullanıcılar, aynı mekânda birbirine benzeyen birden fazla kablosuz ağla karşılaşabiliyor. Sahte Wi-Fi ağları, gerçek işletmenin ağ adını taklit ederek telefon ve bilgisayarların yanlış bağlantı noktasına yönlendirilmesini amaçlıyor. Özellikle otel, restoran, havalimanı ve alışveriş merkezlerinde kullanılan halka açık bağlantılar, bu tür girişimlerde hedef alınabiliyor. Kablosuz ağın gerçekliğini kontrol etmek için yalnızca ağ adına veya sinyal gücüne bakmak yeterli olmuyor.
Ortak Wi-Fi ağının gerçek olduğunu doğrulama işlemleri
Ortak Wi-Fi bağlantısının gerçekliğini doğrulamak için öncelikle işletmenin kullandığı kablosuz ağ adının öğrenilmesi gerekiyor. Kafe, restoran, otel veya havalimanında görevli personelden ağın tam adı ve bağlantı yöntemi hakkında bilgi alınabiliyor. İşletmenin resmî internet sitesinde veya uygulamasında yayımlanan bağlantı bilgileri de karşılaştırma amacıyla kullanılabiliyor.
Kablosuz ağ listesinde görünen adın işletmenin adıyla benzer olması, bağlantının o işletmeye ait olduğunu tek başına göstermiyor. Aynı isimde veya küçük yazım farklılıkları taşıyan sahte erişim noktaları oluşturulabiliyor. Bu nedenle ağ adının doğru yazılması kadar bağlantının hangi giriş ekranını açtığının da kontrol edilmesi gerekiyor.
Sahte Wi-Fi ağı ve gerçek kablosuz ağ adı arasındaki fark
Kablosuz ağların kullanıcıya görünen isimleri SSID olarak adlandırılıyor. Bir işletmenin internet ağı, telefonların Wi-Fi bölümünde bu isimle listeleniyor. Ancak SSID bilgisi tek başına kimlik doğrulama sağlamadığından farklı bir cihaz aynı ağ adını kullanabiliyor.
Sahte ağlarda gerçek işletmenin adına eklenen ücretsiz, misafir, hızlı internet veya 5G gibi ifadeler kullanılabiliyor. Bazı durumlarda ağ adı tamamen aynı şekilde kopyalanabiliyor. Kullanıcıların yalnızca isim benzerliğine bakarak bağlantı kurması, yanlış erişim noktasına bağlanma riskini artırabiliyor.
Ağın güçlü sinyal vermesi de gerçek olduğunun kanıtı sayılmıyor. Yakın mesafede kurulan sahte bir erişim noktası, işletmenin gerçek kablosuz ağından daha güçlü sinyal gösterebiliyor.
Evil Twin saldırısı ve sahte Wi-Fi bağlantısı
Siber güvenlikte Evil Twin olarak adlandırılan yöntem, gerçek bir kablosuz ağın taklit edilmesine dayanıyor. Saldırganlar, kullanıcıların tanıdığı bir ağ adını kullanarak sahte erişim noktası oluşturabiliyor. Telefon veya bilgisayar bu ağa bağlandığında internet trafiği saldırganın kontrolündeki cihaz üzerinden yönlendirilebiliyor.
Bu yöntemde sahte giriş sayfaları kullanılarak e-posta şifreleri, hesap bilgileri veya kişisel veriler istenebiliyor. Şifrelenmemiş bağlantılardaki bazı bilgiler de izlenebiliyor. Bununla birlikte HTTPS ile doğru biçimde korunan internet bağlantılarının içeriği, yalnızca aynı Wi-Fi ağına bağlanılması nedeniyle otomatik olarak okunabilir hâle gelmiyor.
Evil Twin saldırılarında kullanıcıların sahte bir bağlantı ekranına yönlendirilmesi, kimlik avı yöntemlerinin uygulanmasına imkân sağlayabiliyor.
Ortak Wi-Fi giriş ekranı güvenli mi, sahte portal nasıl anlaşılır?
Oteller, havalimanları ve kafelerde ortak internet erişimi için açılan giriş sayfaları captive portal olarak adlandırılıyor. Bu ekranlarda kullanıcıdan hizmet koşullarını kabul etmesi, oda numarası girmesi veya işletmenin belirlediği giriş işlemini tamamlaması istenebiliyor. Captive portal kullanılması, ağın sahte olduğu anlamına gelmiyor.
Ancak bu giriş ekranları da taklit edilebiliyor. Özellikle işletmenin internet hizmetiyle ilgisi bulunmayan banka şifresi, e-posta parolası veya tek kullanımlık doğrulama kodu isteyen sayfaların kontrol edilmesi gerekiyor. Giriş ekranının internet adresi ve talep ettiği bilgilerin işletmenin resmî bağlantı yöntemiyle eşleşmesi önem taşıyor.
Telefonun otomatik olarak bir giriş ekranı açması da bağlantının gerçekliğini kanıtlamıyor. Şüpheli durumlarda işletme personelinden giriş işleminin nasıl yapıldığının öğrenilmesi gerekiyor.
Şifresiz Wi-Fi ağı güvenli mi, WPA2 ve WPA3 ne anlama geliyor?
Ortak Wi-Fi ağlarında bağlantı güvenliği, kullanılan kablosuz şifreleme standardına göre değişebiliyor. WPA2 ve WPA3, kablosuz ağlarda iletişimin korunması için kullanılan güvenlik standartları arasında bulunuyor. Açık ağlarda ise geleneksel Wi-Fi bağlantı şifrelemesi bulunmayabiliyor.
Bir ağın şifre istemeden bağlantı sağlaması, tek başına sahte olduğu anlamına gelmiyor. Havalimanı ve alışveriş merkezi gibi alanlarda işletmelerin resmî açık ağları bulunabiliyor. Ancak açık ağlarda veri güvenliğinin ayrıca değerlendirilmesi gerekiyor.
WPA2 veya WPA3 kullanılması da erişim noktasının mutlaka gerçek işletmeye ait olduğunu göstermiyor. Sahte bir ağın parola koruması kullanması mümkün olduğundan şifreleme bilgisiyle birlikte ağın kimliği de doğrulanıyor.
iPhone Wi-Fi gizlilik uyarısı ve otomatik bağlantı ayarları
iPhone cihazlarda kablosuz ağların güvenlik ve gizlilik durumlarına ilişkin uyarılar gösterilebiliyor. Wi-Fi ayarlarında görünen zayıf güvenlik veya gizlilik uyarıları, ağın kullandığı koruma yöntemleriyle ilgili bilgi sağlıyor. Ancak bu uyarıların bulunması, bağlantının kesin olarak sahte olduğunu göstermiyor.
iPhone kullanıcıları Ayarlar bölümünden Wi-Fi menüsüne girerek bağlı oldukları ağın ayrıntılarını inceleyebiliyor. Ağın yanındaki bilgi simgesi üzerinden otomatik katılma seçeneği yönetilebiliyor. Özellikle doğrulanmamış ortak ağlara cihazın yeniden bağlanmasını önlemek için otomatik bağlantı ayarları kontrol edilebiliyor.
Apple, kötü amaçlı erişim noktalarının bilinen ağları taklit edebileceğine ilişkin güvenlik uyarılarında bulunuyor. Bu nedenle daha önce kullanılan ortak ağların bağlantı ayarlarının da incelenmesi önem taşıyor.
Android telefonda sahte Wi-Fi ağı nasıl kontrol edilir?
Android telefonlarda kablosuz ağın adı, bağlantı güvenliği ve kayıtlı ağ ayarları Wi-Fi bölümünden incelenebiliyor. Samsung, Xiaomi, Oppo ve diğer Android cihazlarda menü isimleri kullanılan işletim sistemi sürümüne göre değişebiliyor. Kullanıcılar bağlı oldukları ağın ayrıntılarını açarak bağlantı özelliklerini kontrol edebiliyor.
Bazı Android cihazlarda ağın güvenlik türü ve otomatik bağlanma seçenekleri aynı bölümde görüntüleniyor. Daha önce kaydedilmiş ancak güvenilirliği konusunda şüphe oluşan ağlar unutularak otomatik bağlantı engellenebiliyor. İşletmenin doğruladığı ağ adıyla telefonda görünen bağlantının karşılaştırılması, yanlış erişim noktasına bağlanma ihtimalinin değerlendirilmesini sağlıyor.
Ortak Wi-Fi ağında VPN ve HTTPS bağlantısının önemi
Ortak Wi-Fi kullanırken internet trafiğinin korunmasında HTTPS ve VPN teknolojileri rol oynuyor. HTTPS, kullanıcı ile ziyaret edilen internet sitesi arasındaki iletişimi şifreliyor. VPN ise cihaz ile VPN sunucusu arasında şifreli bir bağlantı oluşturabiliyor.
Bu teknolojiler, ortak ağ üzerindeki bazı veri izleme risklerini azaltabiliyor. Ancak VPN kullanılması, sahte bir Wi-Fi giriş ekranına şifre girilmesini veya kimlik avı bağlantısına bilgi yazılmasını otomatik olarak engellemiyor. Bu nedenle bağlantı güvenliğiyle birlikte ziyaret edilen internet sitesinin adresinin de kontrol edilmesi gerekiyor.
Özellikle bankacılık ve hassas hesap işlemlerinde güvenilir mobil veri bağlantısının tercih edilmesi, doğrulanamayan ortak ağlara bağımlılığı azaltabiliyor.
Sahte Wi-Fi ağına bağlanınca yapılacak güvenlik işlemleri
Sahte olduğu düşünülen bir kablosuz ağa bağlanılması durumunda öncelikle bağlantı kesilebiliyor. Telefonun kayıtlı ağlar bölümünden ilgili bağlantının unutulması, cihazın aynı ağa yeniden otomatik olarak bağlanmasını önleyebiliyor. Ağ üzerinden açılan şüpheli sayfalara kişisel bilgi girilmişse ilgili hesapların güvenlik ayarlarının kontrol edilmesi gerekiyor.
Sahte giriş ekranında şifre paylaşılması durumunda parola, ilgili hizmetin resmî internet sitesi veya uygulaması üzerinden değiştirilebiliyor. Banka kartı bilgileri girilmişse bankayla iletişime geçilerek kart güvenliği işlemleri başlatılabiliyor. Cihaza beklenmedik bir uygulama, yapılandırma profili veya sertifika yüklenmişse bunların da güvenlik açısından incelenmesi gerekiyor.